央行数字货币256位安全技术,跟你的钱包到底有啥关系
央行数字货币系统里,"256"这个数字反复出现,它不是项目编号,也不是某个版本号,而是贯穿加密、签名、哈希三大环节的安全位宽。搞了十二年支付结算系统,我越来越觉得,这个参数才是真正托底的东西。
你手机里那个"扫一扫付款",背后跑的是256位AES加密通道。数据从终端到央行节点,全程密文传输,中间人哪怕截到了包,没有密钥也解不开。跟早期64位DES相比央行数字货币 256,暴力破解的算力门槛翻了不知多少倍,基本可以认为"物理不可破"。
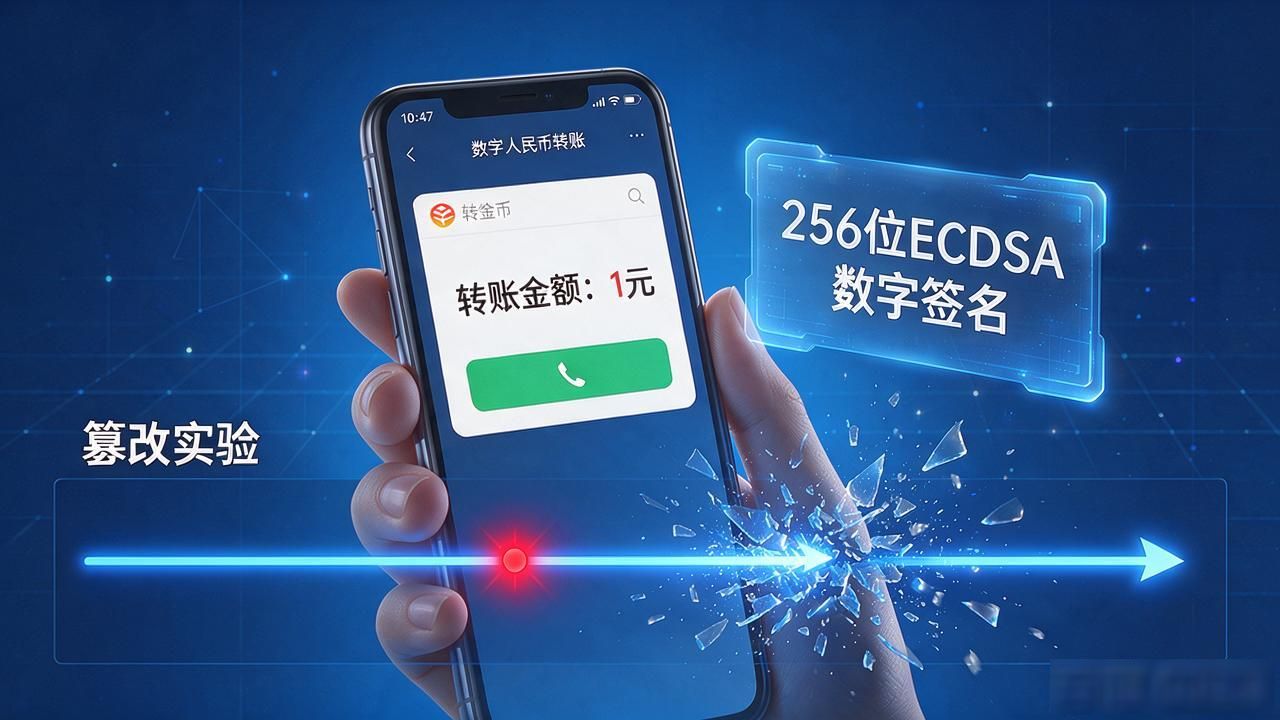
每笔交易还带一个256位ECDSA数字签名。你用数字人民币转了一块钱,收款方验签时,哪怕只改了一个小数点,签名立刻失效。这层机制保证的是"不可抵赖"——付过就是付过,赖不掉。试点测试时我们专门做过篡改实验,一个bit变了,整条链路就断。
再往底层看,交易存证用的是256位SHA-256哈希。每一笔交易算出一个固定长度的"指纹"央行数字货币256位安全技术,跟你的钱包到底有啥关系,串成区块。你想翻旧账改个金额,后面所有哈希全部对不上,篡改成本指数级膨胀。这套思路跟比特币一脉相承,但央行落地时用的是自主可控的SM3算法,256位长度不变,安全性对标国际主流。
下次你刷数字人民币时,留意一下——你花的那几块钱,背后被三层256位安全机制护着。你觉得普通消费者有必要关心这些,还是说"能正常付款"就够了?


